Cybersécurité des installations GTB / GTC : comment protéger vos équipements et sécuriser les accès distants ?
Les cyberattaques ne concernent plus uniquement les systèmes informatiques et les données des entreprises. Les infrastructures techniques sont elles aussi exposées aux menaces numériques.
Les récents incidents touchant différents environnements industriels et systèmes de régulation, notamment dans le secteur du froid commercial, rappellent que les équipements connectés peuvent devenir des points d’entrée pour des personnes malveillantes.
GTB, GTC, régulateurs frigorifiques, automates, systèmes de chauffage, ventilation et climatisation : ces équipements pilotent directement le fonctionnement des bâtiments et des installations.
Une intrusion peut avoir des conséquences bien réelles :
- Modification non autorisée des paramètres de fonctionnement.
- Arrêt ou perturbation des installations techniques.
- Dysfonctionnement des systèmes de chauffage, climatisation ou réfrigération.
- Interruption de service et pertes d’exploitation.
- Dégradation du confort et de la sécurité des occupants.
La cybersécurité ne concerne donc plus uniquement les services informatiques : elle est devenue un enjeu majeur pour les exploitants et les intégrateurs techniques.
1. Pourquoi les équipements GTB / GTC peuvent-ils être vulnérables ?
Les installations techniques sont de plus en plus connectées pour faciliter leur supervision et leur maintenance à distance.
Cette évolution apporte un réel confort d’exploitation, mais elle multiplie également les points d’accès potentiels aux infrastructures.
Plusieurs facteurs peuvent fragiliser leur sécurité :
a. Des équipements directement accessibles depuis Internet
Certaines interfaces de régulation ou de supervision peuvent être exposées sans protection suffisante. Une interface d’administration accessible publiquement peut devenir une cible.
b. Des mots de passe insuffisamment sécurisés
Les identifiants par défaut, les mots de passe trop simples ou partagés entre plusieurs intervenants facilitent les accès non autorisés.
c. Des équipements rarement mis à jour
Certains automates, régulateurs et équipements réseau fonctionnent avec des logiciels embarqués qui ne bénéficient pas toujours d’un suivi régulier. Des vulnérabilités connues peuvent ainsi persister.
d. Des réseaux insuffisamment cloisonnés
Lorsque les équipements techniques, les postes informatiques et les accès de maintenance partagent le même réseau, une intrusion peut potentiellement permettre de progresser vers d’autres équipements.
Le problème n’est donc pas de connecter les installations, mais de maîtriser les communications et les accès qui permettent de les administrer.
2. Télémaintenance : comment sécuriser les accès distants aux installations GTB / GTC ?
La télémaintenance est devenue indispensable pour les intégrateurs et les exploitants. Elle permet de diagnostiquer un problème, modifier un paramètre ou intervenir sur un automate sans se déplacer.
Mais cette facilité ne doit pas se faire au détriment de la sécurité.
Une architecture réseau adaptée repose sur plusieurs principes :
- Utiliser un VPN (Réseau Privé Virtuel) sécurisé pour éviter d’exposer directement les équipements sur Internet.
- Séparer les réseaux en distinguant notamment le réseau informatique, le réseau de maintenance et le réseau OT (Operational Technology).
- Contrôler les accès utilisateurs en limitant les droits aux seuls intervenants autorisés.
- Renforcer l’authentification avec des mots de passe robustes et une authentification multifacteur lorsque cela est possible.
- Maintenir les équipements à jour afin de corriger les vulnérabilités connues.
- Tracer les interventions pour savoir qui accède aux équipements et quelles opérations sont réalisées.
L’objectif est simple : permettre aux techniciens d’intervenir à distance sans rendre les équipements de régulation directement accessibles depuis Internet.
3. Concevoir une architecture réseau sécurisée pour les installations GTB / GTC
Une solution consiste à utiliser un routeur industriel Teltonika pour assurer la connectivité distante et contrôler les communications entre les différents équipements de l’installation.
Pour sécuriser les accès tout en facilitant les opérations de télémaintenance, il est possible de mettre en place une architecture réseau reposant sur une connexion VPN (Virtual Private Network, ou réseau privé virtuel), un VLAN (Virtual Local Area Network, ou réseau local virtuel) dédié à la maintenance et un réseau OT isolé.
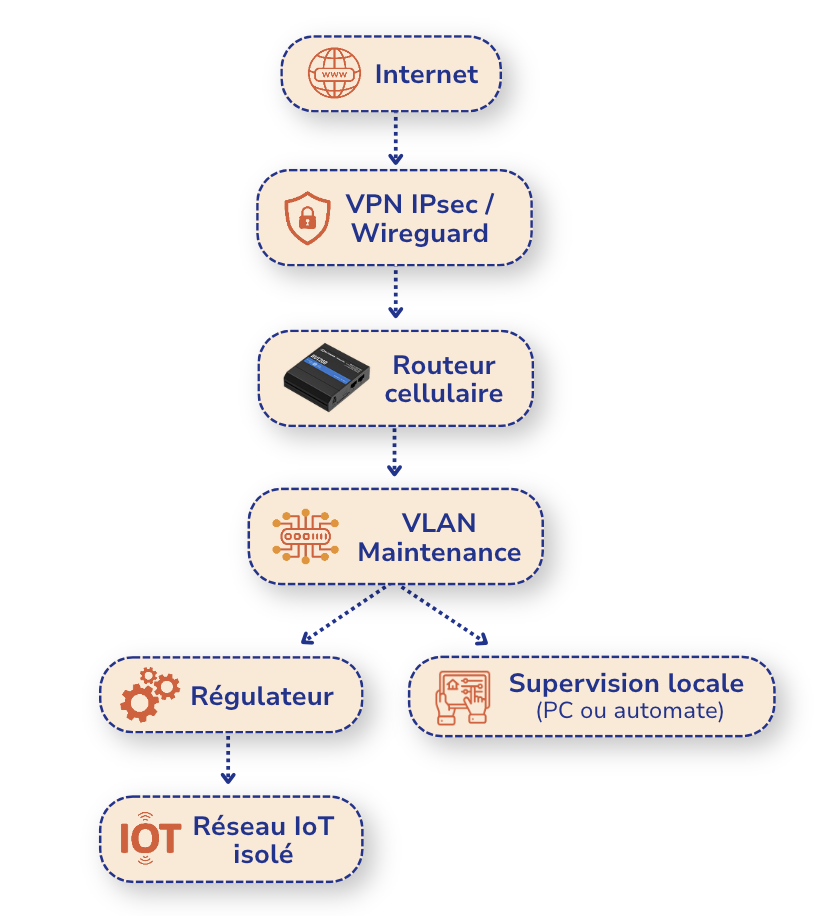
Exemple d’architecture réseau sécurisée pour une installation GTB / GTC : accès distant via VPN, VLAN dédié à la maintenance et réseau IoT isolé.
Dans cette architecture :
- Le routeur cellulaire assure la connexion à Internet via 4G ou 5G.
- Un tunnel VPN IPsec ou WireGuard sécurise les communications distantes.
- Un VLAN dédié permet de gérer les accès de maintenance.
- Les régulateurs frigorifiques, automates et systèmes de supervision restent sur un réseau OT isolé.
- Les flux entre les différents réseaux sont limités aux seuls besoins de maintenance.
Cette segmentation permet de réduire les risques d’accès non autorisés et de limiter les possibilités de propagation d’une intrusion.
Le principe : les équipements techniques doivent rester protégés du réseau extérieur, tout en restant accessibles aux personnes habilitées à intervenir.
Teltonika RMS : simplifier et sécuriser la gestion des accès distants
Teltonika RMS
Une fois l’architecture réseau sécurisée, une autre problématique apparaît : comment administrer plusieurs routeurs et intervenir sur des équipements répartis sur différents sites ?
C’est là qu’intervient Teltonika RMS (Remote Management System).
RMS est une plateforme centralisée qui permet de superviser et d’administrer à distance les équipements Teltonika compatibles.
Teltonika RMS – plateforme
Elle propose plusieurs fonctionnalités particulièrement intéressantes pour les applications GTB / GTC :
- RMS Management : administration centralisée des routeurs Teltonika, supervision et mises à jour à distance.
- RMS Connect : accès distant aux interfaces Web et aux équipements connectés derrière un routeur compatible, sans nécessiter leur exposition directe sur Internet.
- RMS VPN : mise en place de connexions VPN pour communiquer avec les équipements et les réseaux distants.
La plateforme intègre également différents mécanismes de sécurité :
- Communications chiffrées.
- Authentification multifacteur (MFA).
- Gestion des certificats et des authentifications.
- Gestion des utilisateurs et des droits d’accès.
- Traçabilité des interactions avec les équipements.
Pour un exploitant disposant de plusieurs bâtiments ou installations techniques, RMS facilite ainsi la gestion du parc et les opérations de télémaintenance.
Routeur et RMS : une sécurité complémentaire
La sécurisation des installations techniques repose sur la protection du réseau et la maîtrise des accès distants. Selon les modèles et les versions de RutOS, les routeurs Teltonika intègrent des fonctionnalités de sécurité telles que le pare-feu, le filtrage des communications et les VPN chiffrés.
RMS complète ces dispositifs grâce à la gestion centralisée des équipements, au chiffrement des communications et au contrôle des accès. Teltonika indique également que sa plateforme RMS a fait l’objet de tests de sécurité réalisés par NetSPI*, avec correction des vulnérabilités identifiées dans le périmètre évalué.
L’association du routeur industriel et de RMS permet ainsi de renforcer la sécurité des accès distants et de mieux maîtriser les interventions sur les installations techniques. Cette approche ne supprime toutefois pas tous les risques : elle doit s’accompagner d’une configuration rigoureuse, d’une gestion adaptée des droits utilisateurs et d’une mise à jour régulière des équipements.
*Entreprise américaine de cybersécurité spécialisée dans la sécurité offensive proactive, les tests d’intrusion (pentesting) et la gestion de la surface d’attaque.
RMS ne remplace pas une architecture réseau sécurisée, mais vient la compléter en apportant une gestion centralisée et mieux maîtrisée des accès distants.
Dataprint : votre partenaire Teltonika pour vos projets GTB / GTC
Chez Dataprint, nous accompagnons les professionnels dans leurs projets de connectivité industrielle, IoT et télémaintenance.
En tant que partenaire Platinum Teltonika et certifié RMS, nous vous aidons à sélectionner les équipements adaptés à vos infrastructures :
- Routeurs industriels 4G et 5G (gammes RUT, RUTX et RUTM).
- Passerelles de communication industrielles TRB.
- Switches Ethernet industriels TSW.
- Points d’accès Wi-Fi professionnels.
- Solutions de gestion à distance Teltonika RMS.
Nous vous accompagnons également dans le choix de vos solutions de connectivité.
Vous souhaitez sécuriser vos installations techniques ?
Que vous soyez intégrateur GTB / GTC, exploitant, installateur ou industriel, la maîtrise des accès distants est devenue un élément essentiel de la sécurité de vos infrastructures.
Découvrez Teltonika RMS et les solutions de connectivité Teltonika proposées par Dataprint.
Contactez notre équipe pour échanger sur votre projet et identifier les équipements adaptés à votre installation.
Dataprint & Teltonika : gardez le contrôle de vos équipements, où qu’ils soient.